Dle některých výzkumníků se s největší pravděpodobností jedná o novou variantu ransomwaru Locky, který šifruje soubory oběti a přidává jim následně příponu .lukitus. Námi zachycený vzorek je v současnosti úspěšně detekován pouze některými antiviry.
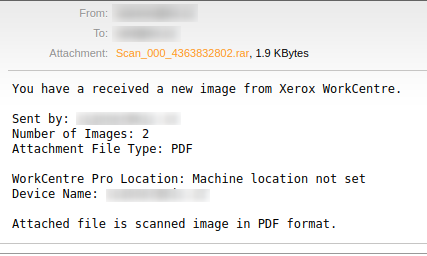
Aktuálně zaznamenáváme zvýšený výskyt e-mailů přesvědčivě se tvářících jako oskenovaný soubor poslaný tiskárnou. V příloze je přiložený archív s příponou .rar. V archívu je zabalený .vbs skript, který již poté dokáže napáchat škodu.
Dle některých výzkumníků se s největší pravděpodobností jedná o novou variantu ransomwaru Locky, který šifruje soubory oběti a přidává jim následně příponu .lukitus. Námi zachycený vzorek je v současnosti úspěšně detekován pouze některými antiviry.
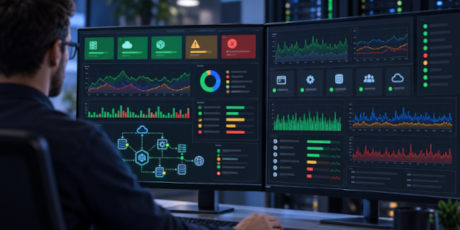
Běžnou součástí našeho monitoringu je dohled nad servery, síťovými prvky a stavem všech důležitých služeb. Díky tomu dokážeme rychle zjistit například výpadek serveru, nedostupnost služby nebo problém s některou z klíčových komponent infrastruktury.

Během léta Microsoft rozšířil Microsoft Teams o řadu nových funkcí a vylepšení. Tentokrát se zaměřil především na týmovou spolupráci a výrazně posílil také možnosti plánování směn a evidence docházky v aplikaci Shifts.