Knihovna měla stejný název jako knihovna originální, avšak nebyla podepsaná a byla spouštěna z jiného adresáře, než původní knihovna. Je možné, že napadených serverů OWA může být více. Administrátoři by tak měli zkontrolovat jejich OWA servery a především uvedenou knihovnu.

Nový útok na aplikaci Microsoft Outlook Web (OWA) umožňoval krádeže e-mailových účtů
Analytici nalezli u jedné společnosti v USA nebezpečný backdoor v aplikaci Microsoft Outlook Web (OWA), který umožňoval útočníkům krást přihlašovací údaje k e-mailovým účtům. Útočníkům se podařilo vyměnit v aplikaci OWA knihovnu OWAAUTH.dll za svou vlastní verzi, která obsahovala zmíněný backdoor.
Novinky eABM
Novinky nejen ze světa IT

Novinky v Microsoft Teams [září 2026]
Václav Dobiáš
| 18. říjen 2026
Směr, kterým se Teams ubírá: umělá inteligence, která mění týmovou spolupráci tím, že do týmu zapojuje agenty, a jednodušší, chytřejší a bezpečnější základ, na kterém to vše stojí.
celý článek
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
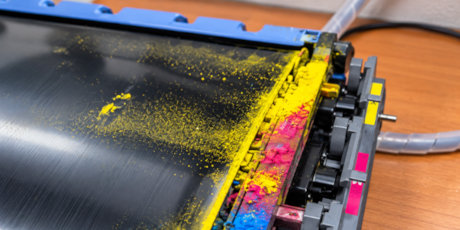
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek