Podle informací analytiků, kteří útok zkoumali, navedl útok uživatele na Angler Exploit kit zneužívající zranitelnost v Adobe Flash Playeru (CVE-2015-3090) k infikování počítačů trojským koněm Bunitu.
Uživatelé stránek pražského letiště mohli být napadeni trojským koněm
Byla identifikována masivní malvertising kampaň, která se dotkla uživatelů webových stránek v Evropě i USA. Útok byl zaměřen na hodně navštěvované stránky a bohužel pro české uživatele byly kromě stránek jako jsou CNN, Indonesia, Detik, AASTOCKS či RTL Television Croatia zneužity také oficiální stránky pražského letiště.
Novinky eABM
Novinky nejen ze světa IT

Novinky v Microsoft Teams [září 2026]
Václav Dobiáš
| 18. říjen 2026
Směr, kterým se Teams ubírá: umělá inteligence, která mění týmovou spolupráci tím, že do týmu zapojuje agenty, a jednodušší, chytřejší a bezpečnější základ, na kterém to vše stojí.
celý článek
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
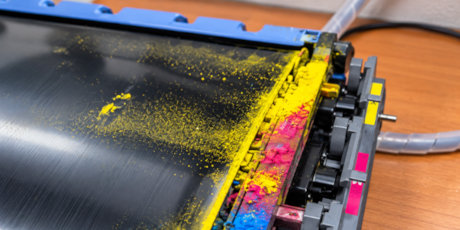
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek