Česká spořitelna opět varuje své klienty před podvody prováděnými prostřednictvím Facebooku. Scénář je stále stejný: podvodník osloví klienta pod profilem někoho z jeho přátel s žádostí o zaslání nějakého finančního obnosu (obvykle ve výši 30 až 50 Kč). Klientovi následně přes Facebook pošle odkaz na platební bránu a požádá ho o vyplnění údajů k jeho internetovému bankovnictví. Pokud klient údaje vyplní, podvodník je okamžitě zneužije. Aby se podvodník dostal k potvrzovací SMS zprávě, sdělí klientovi, že má nějaký problém s telefonem, a požádá, jestli si může nechat poslat autorizační SMS na telefon klienta s tím, aby mu ji klient následně přeposlal. Pokud tak klient učiní, může přijít o daleko vyšší částku. Skutečný majitel profilu, kterým podvodník klienta osloví, o podvodu pravděpodobně vůbec netuší.

Česká spořitelna varuje své klienty před podvody na Facebooku
Česká spořitelna opět varuje své klienty před podvody prováděnými prostřednictvím Facebooku. Scénář je stále stejný: podvodník osloví klienta pod profilem někoho z jeho přátel s žádostí o zaslání nějakého finančního obnosu (obvykle ve výši 30 až 50 Kč). Klientovi následně přes Facebook pošle odkaz na platební bránu a požádá ho o vyplnění údajů k jeho internetovému bankovnictví. Pokud klient údaje vyplní, podvodník je okamžitě zneužije. Aby se podvodník dostal k potvrzovací SMS zprávě, sdělí klientovi, že má nějaký problém s telefonem, a požádá, jestli si může nechat poslat autorizační SMS na telefon klienta s tím, aby mu ji klient následně přeposlal. Pokud tak klient učiní, může přijít o daleko vyšší částku. Skutečný majitel profilu, kterým podvodník klienta osloví, o podvodu pravděpodobně vůbec netuší.
Novinky eABM
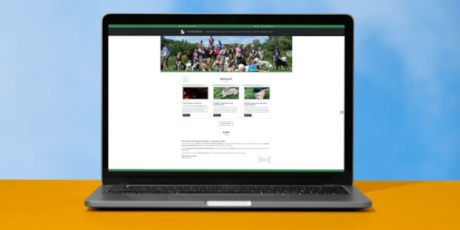
Nové webové stránky pro psí hotel Hrbolná
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
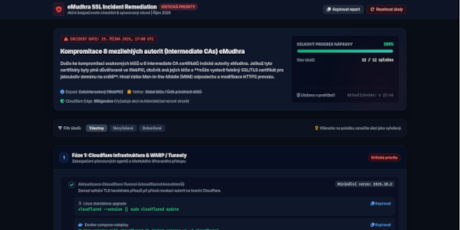
Kompromitace 8 intermediate certifikátů eMudhra. Co to znamená pro infrastrukturu?
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.
Nezapomínejte na pravidelné aktualizace svého webu
Kybernetická bezpečnost je dnes jedním z hlavních témat, která firmy řeší. Stále více organizací si uvědomuje, že musí chránit svou počítačovou síť, servery, cloudové služby i uživatelské účty. Na jednu důležitou součást firemní infrastruktury se ale stále poměrně často zapomíná – webové stránky.