R(h)ybáři stále zneužívají doménová jména napodobující domény skutečných služeb Steam, např. "steamcornmunity.com" místo "steamcommunity.com", k získání přihlašovacích údajů do služby Steam od neopatrných obětí. Neutuchající útoky ukazují, že tento přístup se počítačovým zločincům vyplácí. Útoky jsou obzvlášť účinné, pokud jsou provedeny s pomocí vlastního prohlížeče služby Steam, který postrádá ochranné prvky běžné v jiných mainstreamových prohlížečích.
Phishingové útoky na uživatele služby Steam nepolevují
R(h)ybáři stále zneužívají doménová jména napodobující domény skutečných služeb Steam, např. "steamcornmunity.com" místo "steamcommunity.com", k získání přihlašovacích údajů do služby Steam od neopatrných obětí. Neutuchající útoky ukazují, že tento přístup se počítačovým zločincům vyplácí. Útoky jsou obzvlášť účinné, pokud jsou provedeny s pomocí vlastního prohlížeče služby Steam, který postrádá ochranné prvky běžné v jiných mainstreamových prohlížečích.
Novinky eABM
Novinky nejen ze světa IT
HDWORKS má nový web. Moderní prezentace služeb pro motoristy
František Fajna
| 8. listopad 2026
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
celý článek
Nové webové stránky pro psí hotel Hrbolná
Lukáš Honus
| 1. listopad 2026
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
celý článek
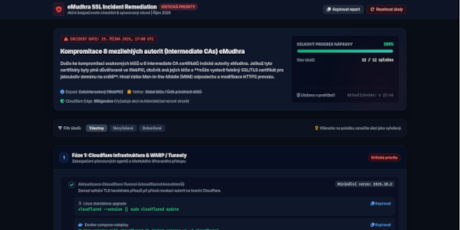
Kompromitace 8 intermediate certifikátů eMudhra. Co to znamená pro infrastrukturu?
Super User
| 28. říjen 2026
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.
celý článek