V minulosti se již několikrát povedlo prolomit hashovací funkci MD5. Ta už se nepovažuje za bezpečnou a neměla by se používat. Z důvodů částečného překonání i funkce SHA-1 v roce 2005 se společnost Google rozhodla skoncovat i s ní a bude nově označovat X.509 certifikáty využívající tuto hashovací funkci v prohlížečích Chrome za nebezpečnou. Data kdy budou certifikáty označeny jako „neutral, lacking security“, “affirmatively insecure" apod. záleží na konkrétních verzích internetového prohlížeče Chrome a najdete je na blogu Google.
Google bude prohlašovat certifikáty s SHA-1 za nebezpečné
Hlavní problém hashovacích funkcí je v případě nalezení kolize. Pokud se útočníkovi podaří najít kolizi vhodného tvaru, může vytvořit certifikát tvářící se jako legitimní, i když bude pro úplně jinou doménu. Z pohledu uživatele bude internetová stránka vypadat, že patří například pod nějakou světoznámou společnost.
Novinky eABM
Novinky nejen ze světa IT
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
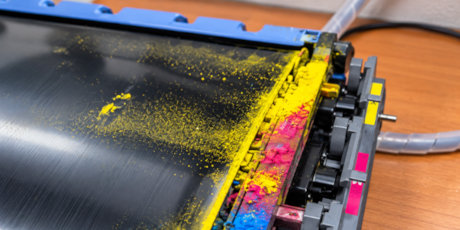
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek
Chcete začít využívat AI ve své firmě? Vyzkoušejte si Microsoft 365 Copilot na měsíc zdarma!
František Fajna
| 4. říjen 2026
Umělá inteligence – zejména ta integrovaná přímo do kancelářského softwaru – se rychle stává běžnou součástí pracovních procesů. Spousta firem ale stále váhá, zda se jim investice do takových nástrojů vůbec vyplatí a zda AI budou zaměstnanci umět rozumně využívat.
celý článek