Zranitelnost rom-0 stále obsahuje milion routerů

Zranitelnost rom-0 stále obsahuje milion routerů

V květnu tohoto roku byla popsána jednoduchá, ale poměrně nebezpečná zranitelnost routerů zvaná rom-0. Problém spočívá v tom, že poměrně velké množství routerů umožňuje bez autentizace stáhnout konfiguraci v binárním souboru. A v onom souboru lze posléze snadno dohledat také přístupová hesla k webovému rozhraní routeru.

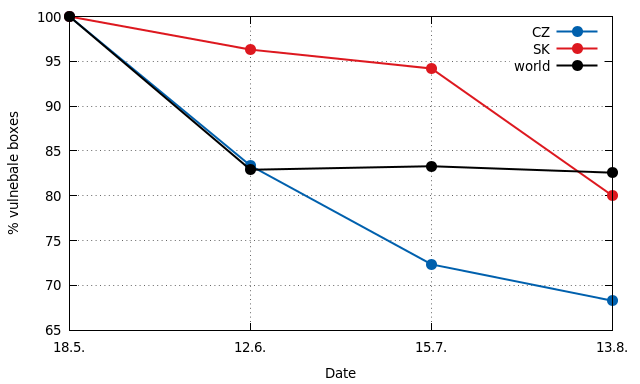
 Na blogu CZ.NIC nyní byly zveřejněny výsledky měření, které ukazují, že počet zranitelných routerů sice klesá, ale pouze pomalu. Při prvním měření v květnu jich bylo nalezeno na 1,2 milionu, dnes je jich necelý milion. Zajímavé však je, že zatímco celosvětově se počet zranitelných routerů snížil jen krátce po odhalení problému, v České republice a na Slovensku pokles pokračuje.

Svou roli v tom zřejmě hraje i kampaň CZ.NIC, která na nebezpečí zranitelnosti rom-0 upozorňuje. V červnu sdružení spustilo speciální webovou stránku, s pomocí které můžete prověřit, zda router na zadané IP adrese chybu obsahuje.
graf

Sdílet článek:
Autor:
Václav Dobiáš

Vedoucí internetového oddělení

 dobias.vaclav@eabm.cz
 +420 777 027 504

Novinky eABM

Novinky nejen ze světa IT
František Fajna | 30. září 2026

Akční nabídka pro říjen 2026.

Václav Dobiáš | 20. září 2026

Běžnou součástí našeho monitoringu je dohled nad servery, síťovými prvky a stavem všech důležitých služeb. Díky tomu dokážeme rychle zjistit například výpadek serveru, nedostupnost služby nebo problém s některou z klíčových komponent infrastruktury.

Václav Dobiáš | 13. září 2026

Během léta Microsoft rozšířil Microsoft Teams o řadu nových funkcí a vylepšení. Tentokrát se zaměřil především na týmovou spolupráci a výrazně posílil také možnosti plánování směn a evidence docházky v aplikaci Shifts.