Útok kombinoval dva postupy: traffic confirmation attack a Sybil attack. První spočívá v porovnávání datových toků v otevřené podobě (třeba u poskytovatele) s těmi uvnitř sítě. I když není vidět obsah komunikace, z mnoha postranních kanálů (množství dat, časování…) je možné spojit A s B. Zneužité uzly už byly ze sítě odpojeny, technické detaily přináší blog projektu Tor.
Skupina serverů se snažila identifikovat uživatele sítě Tor
Od konce ledna letošního roku běželo v síti Tor 115 upravených serverů, které se snažily identifikovat anonymní uživatele nebo alespoň získat co nejvíce citlivých informací. Útočníci se přitom zaměřovali především na takzvané hidden services, tedy servery ukryté a anonymizované sítí Tor. Snažili se zřejmě lokalizovat uzly, které zveřejňují deskriptory skrytých služeb. Tím by bylo možné teoreticky lokalizovat jejich provozovatele.
Novinky eABM
Novinky nejen ze světa IT
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
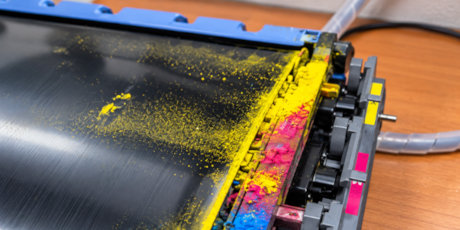
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek
Chcete začít využívat AI ve své firmě? Vyzkoušejte si Microsoft 365 Copilot na měsíc zdarma!
František Fajna
| 4. říjen 2026
Umělá inteligence – zejména ta integrovaná přímo do kancelářského softwaru – se rychle stává běžnou součástí pracovních procesů. Spousta firem ale stále váhá, zda se jim investice do takových nástrojů vůbec vyplatí a zda AI budou zaměstnanci umět rozumně využívat.
celý článek