Problém spočívá v generátoru pseudonáhodných čísel, který se využívá při generování klíčů. Pokud proces využívající generátor vytvoří nový proces, může se stejný výstup objevit v obou (nebo i více) procesech. Standardně se sice využívá detekce změny PID, která vyvolá přegenerování, ovšem za určitých okolností (16bitové PID a dvoj- či vícestupňová dědičnost procesů) by mohlo k duplicitě dojít.
Linuxová verze LibreSSL je údajně nebezpečná
Krátce po vydání verze 2.0 knihovny LibreSSL byla v implementaci pro Linux nalezena zranitelnost týkající se generování klíčů. Tvůrci ale tvrdí, že ji reálně zneužít nejde a už byla navíc opravena.
Novinky eABM
Novinky nejen ze světa IT
Nové webové stránky pro podnikovou prodejnu KOH-I-NOOR WALDES
František Fajna
| 15. listopad 2026
Nový web pro podnikovou prodejnu KOH-I-NOOR WALDES v Praze. Je libo patentky nebo něco z textilní galanterie?
celý článek
Pozor na podvodné e-maily! Útočníci mohou zneužít výpadek Microsoft 365
Václav Dobiáš
| 13. listopad 2026
Globální výpadek služeb Microsoft 365 způsobuje rozsáhlé problémy uživatelům po celém světě. Nejvýraznější komplikace se týkají aplikace Microsoft Outlook a doručování e-mailů. Právě této situace však mohou zneužít kybernetičtí útočníci.
celý článek
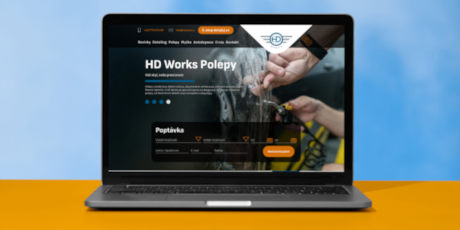
HDWORKS má nový web. Moderní prezentace služeb pro motoristy
František Fajna
| 8. listopad 2026
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
celý článek