Došlo k dalšímu napadení domácího routeru, nepodceňujte toto riziko
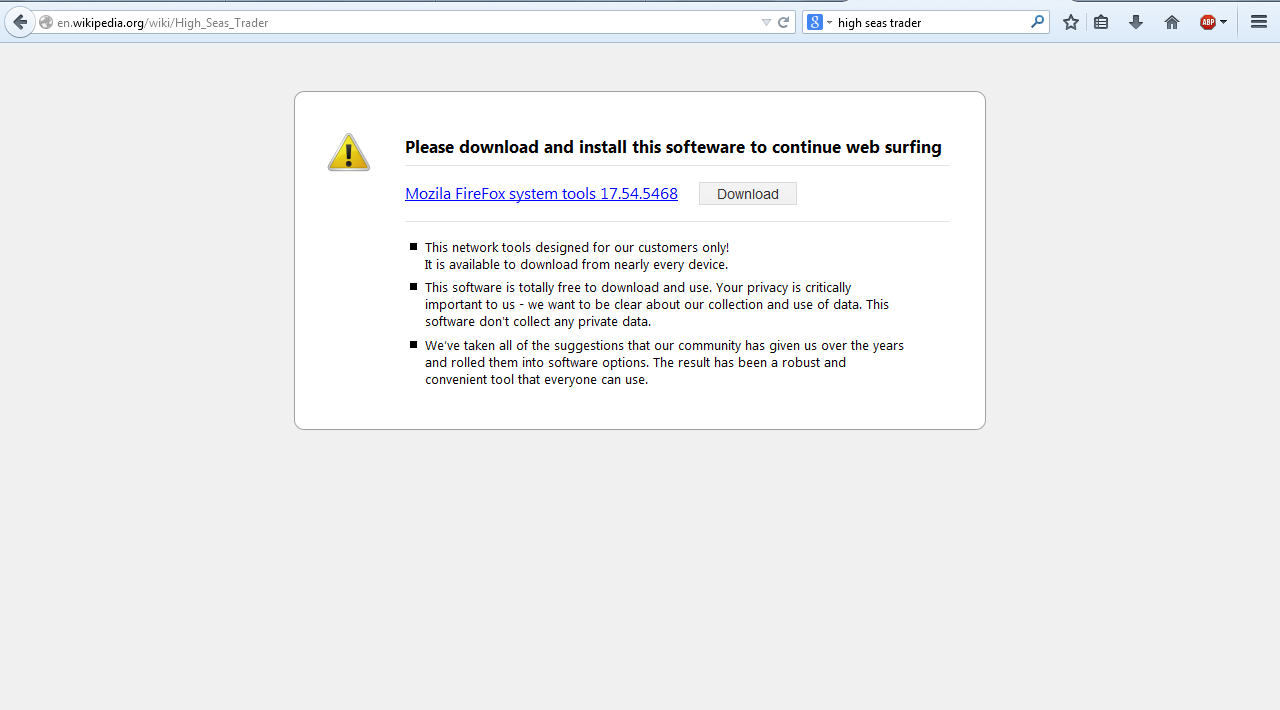
CSIRT.CZ dostal zprávu od uživatele, jehož router byl aktuálně napaden, pravděpodobně kvůli zranitelnosti ROM-0. Pokud se Vám v počítači objeví hláška z obrázku níže, stal se Váš router obětí tohoto útoku. Na odkaz, který směřuje na URL HXXP://54894.getfl.net/?id=t50e0&nor=1&sub=&name=Mozila%20systemtools17%20FireFox.54.5468&url=, v žádném případě neklikejte. Vede ke stažení spustitelného souboru, který dle analýzy z virustotal.com obsahuje škodlivý software. Bezpečnostní tým CSIRT.CZ již požádal o odstranění tohoto malware provozovatele daného serveru.
Novinky eABM
Novinky nejen ze světa IT
HDWORKS má nový web. Moderní prezentace služeb pro motoristy
František Fajna
| 8. listopad 2026
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
celý článek
Nové webové stránky pro psí hotel Hrbolná
Lukáš Honus
| 1. listopad 2026
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
celý článek
Kompromitace 8 intermediate certifikátů eMudhra. Co to znamená pro infrastrukturu?
Super User
| 28. říjen 2026
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.
celý článek