Bezpečnostní expertka Yan Zhu z Electronic Frontier Foundation objevila kritickou zranitelnost redakčního systému WordPress. Ten posílá cookie „wordpress_logged_in” pomocí nezašifrovaného protokolu HTTP a umožňuje tak útočníkovi který kontroluje síť (například veřejné Wi-Fi) převzít administrátorskou kontrolu nad účtem. Hacku navíc v takovém případě nezabrání ani dvoucestná autentizace.
Kritická zranitelnost WordPressu umožňuje MITM útoky
Bezpečnostní expertka Yan Zhu z Electronic Frontier Foundation objevila kritickou zranitelnost redakčního systému WordPress. Ten posílá cookie „wordpress_logged_in” pomocí nezašifrovaného protokolu HTTP a umožňuje tak útočníkovi který kontroluje síť (například veřejné Wi-Fi) převzít administrátorskou kontrolu nad účtem. Hacku navíc v takovém případě nezabrání ani dvoucestná autentizace.
Novinky eABM
Novinky nejen ze světa IT
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
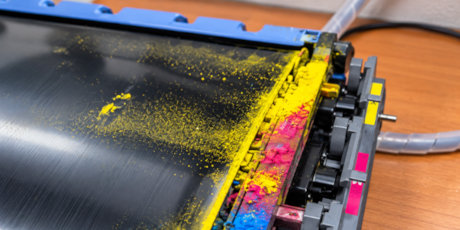
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek
Chcete začít využívat AI ve své firmě? Vyzkoušejte si Microsoft 365 Copilot na měsíc zdarma!
František Fajna
| 4. říjen 2026
Umělá inteligence – zejména ta integrovaná přímo do kancelářského softwaru – se rychle stává běžnou součástí pracovních procesů. Spousta firem ale stále váhá, zda se jim investice do takových nástrojů vůbec vyplatí a zda AI budou zaměstnanci umět rozumně využívat.
celý článek