Zneužití zranitelnosti se uživatel může bránit použitím nástroje Microsoft Enhanced Mitigation Experience Toolkit (EMET) nebo nastavit úroveň zabezpečení v zóně Internet na “vysoké”.

Microsoft nechal zero-day zranitelnost Internet Exploreru od října neopravenou
Bezpečnostní expert Peter Van Eeckhoutte publikoval informace o zero day zranitelnosti Internet Exploreru 8.0, která umožňuje vzdálené spuštění kódu v rámci procesu iexplore.exe. Ke zneužití přitom stačí navštívit v prohlížeči stránku připravenou útočníkem. Nejvíc alarmující je fakt, že zranitelnost byl Microsoftu oznámena už 11. října 2013, ale dosud není opravena.
Novinky eABM
Novinky nejen ze světa IT
Monitoring běhu aplikací
Václav Dobiáš
| 20. září 2026
Běžnou součástí našeho monitoringu je dohled nad servery, síťovými prvky a stavem všech důležitých služeb. Díky tomu dokážeme rychle zjistit například výpadek serveru, nedostupnost služby nebo problém s některou z klíčových komponent infrastruktury.
celý článek

Novinky v Microsoft Teams [léto 2026]
Václav Dobiáš
| 13. září 2026
Během léta Microsoft rozšířil Microsoft Teams o řadu nových funkcí a vylepšení. Tentokrát se zaměřil především na týmovou spolupráci a výrazně posílil také možnosti plánování směn a evidence docházky v aplikaci Shifts.
celý článek
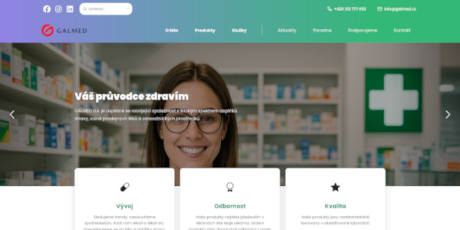
Nová digitální tvář pro Galmed a.s.
Lukáš Honus
| 6. září 2026
Ve světě farmacie a doplňků stravy je důvěra zákazníků klíčová. Společnost Galmed roste a s ní i potřeba prezentovat své portfolio i vize modernějším a přehlednějším způsobem. Naším úkolem bylo vzít stávající web a přetvořit ho v moderní webovou prezentaci, která představí společnost, její produkty a srozumitelně poskytne informace partnerům i zákazníkům.
celý článek