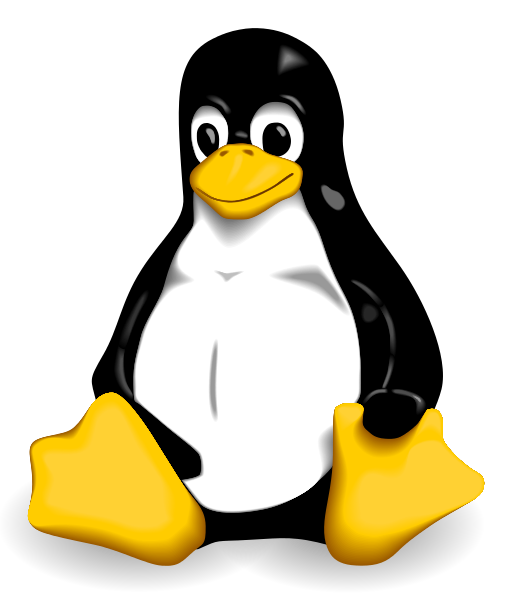
Byla nalezena bezpečnostní chyba v linuxovém jádře
Bezpečnostní chyba CVE-2014–0196 umožňuje neprávem získat práva roota. Nutno podotknout, že zranitelnosti lze využít pouze s lokálním účtem. Chyba sahá až do roku 2009, kdy bylo vydáno linuxové jádro 2.6.31-rc3 a je zneužitelná i na všech následujících verzích. V současné době je již připravena oprava a např. pro distribuce Ubuntu a Debian byla oprava již vydána.
Novinky eABM
Novinky nejen ze světa IT

Novinky v Microsoft Teams [září 2026]
Václav Dobiáš
| 18. říjen 2026
Směr, kterým se Teams ubírá: umělá inteligence, která mění týmovou spolupráci tím, že do týmu zapojuje agenty, a jednodušší, chytřejší a bezpečnější základ, na kterém to vše stojí.
celý článek
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
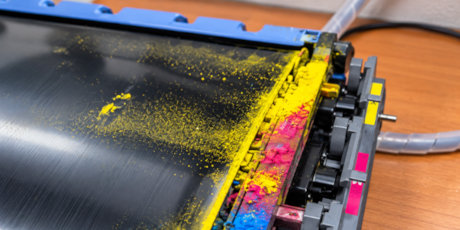
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek