Jeho implementace v OpenSSL ale umožňovala útočníkovi přečíst 64kB paměti serveru i klienta a dostat se tak k citlivým údajům jako jsou soukromé klíče, přihlašovací údaje, session cookies i obsah komunikace aniž by byla jakákoli možnost takový útok detekovat. I když byla tato zranitelnost opravena v nyní vydané verzi OpenSSL 1.0.1g, je možné, že řada soukromých klíčů nebo přihlašovacích údajů byla už kompromitována. Administrátorům služeb využívajících OpenSSL se doporučuje ihned aktualizovat na poslední verzi, případně znovu zkompilovat současnou verzi s vypnutým rozšířením Heartbeat. V případě podezření na zneužití zranitelnosti ale bude nutné podniknout rozsáhlejší kroky spočívající ve změně klíčů a přihlašovacích údajů.
Kritická zranitelnost OpenSSL
Open source implementace protokolu TLS OpenSSL trpí vážnou zranitelností. Problém spočívá v rozšíření nazvaném Heartbeat, které bylo do OpenSSL verze 1.0.1 implementováno v roce 2011. Toto rozšíření umožňuje klientovi a serveru zůstat ve spojení prostřednictvím TLS aniž by bylo vždy nutné si vyměňovat složitý handshake.
Novinky eABM
Novinky nejen ze světa IT

Novinky v Microsoft Teams [září 2026]
Václav Dobiáš
| 18. říjen 2026
Směr, kterým se Teams ubírá: umělá inteligence, která mění týmovou spolupráci tím, že do týmu zapojuje agenty, a jednodušší, chytřejší a bezpečnější základ, na kterém to vše stojí.
celý článek
Nový Outlook v retro kabátku
Václav Dobiáš
| 13. říjen 2026
Microsoft stále více prosazuje novou verzi svého e-mailového klienta Outlook, která je postavena na webových technologiích. Ne všichni uživatelé si však na nové prostředí zvykli. Některým nevyhovuje změněné ovládání, jiným chybí funkce, na které byli zvyklí z klasického Outlooku.
celý článek
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
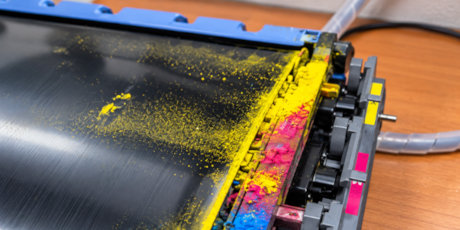
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek