Společnost IntelCrawler zjistila, že tato zranitelnost byla využita v kyberšpionážní kampani zaměřené na společnosti podnikající v oblasti zbrojního průmyslu, letectví a velvyslanectví. Příjemci obdrželi podvržený e-mail, který měl obsahovat obrázek s faxovou zprávou. Ve skutečnosti ale skrýval malware určený ke krádežím hesel a dat z formulářů typu Zeus.
Zero-day zranitelnost WinRARu zneužita ke kyberšpionáži
Izraelský výzkumník Danor Cohen objevil vážnou chybu v populárním archivačním programu WinRAR. Při vytváření archivu ve formátu .zip WinRAR do hlavičky souboru přidává druhé pole s názvem komprimovaného souboru. Tento název je poté uživateli zobrazen při otevření archivu ve WinRARu. Útočník může jednoduše upravit tento druhý název souboru například na textový dokument, zatímco skutečný komprimovaný soubor je .exe program.
Novinky eABM
Novinky nejen ze světa IT
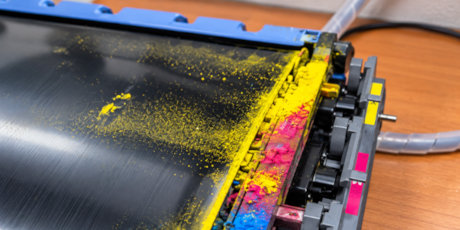
Když toner udělá paseku: návrat tiskárny do provozu
Lukáš Honus
| 11. říjen 2026
Vysypaný toner v tiskárně dokáže během chvilky napáchat velké škody. Jemný tonerový prach se snadno rozšíří do celého zařízení — od podávacích mechanismů až po optické senzory.
celý článek
Chcete začít využívat AI ve své firmě? Vyzkoušejte si Microsoft 365 Copilot na měsíc zdarma!
František Fajna
| 4. říjen 2026
Umělá inteligence – zejména ta integrovaná přímo do kancelářského softwaru – se rychle stává běžnou součástí pracovních procesů. Spousta firem ale stále váhá, zda se jim investice do takových nástrojů vůbec vyplatí a zda AI budou zaměstnanci umět rozumně využívat.
celý článek