Poslední příklad stavu věcí popsal Tod Beardsley, technický vedoucí pro vývoj Metasploit Frameworku: Chyba v aplikaci WebView programming interface pro Android byla známá od prosince 2012. Google tuto chybu opravil AŽ v listopadu 2013 vydáním nové verze Androidu 4.2!! Protože aktualizace Androidu na některých zařízeních nejsou možná (kvůli hardwarovým požadavkům) a někde se neprovádí často (pokud vůbec), odhaduje se že až 70% zařízení je náchylných vůči zneužití této chyby! Situace je o to horší, že do Metasploit Frameworku byl uvolněn modul zneužívající tuto chybu.
Až 70% zařízení s Androidem v ohrožení, útočníci mohou získat vzdálený přístup k zařízení
V poslední době se začíná čím dál víc mluvit o tom, jak donutit firmy, aby reagovaly na nahlášené chyby v co možná nejkratším čase plnohodnotnou záplatou.
Novinky eABM
Novinky nejen ze světa IT
HDWORKS má nový web. Moderní prezentace služeb pro motoristy
František Fajna
| 8. listopad 2026
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
celý článek
Nové webové stránky pro psí hotel Hrbolná
Lukáš Honus
| 1. listopad 2026
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
celý článek
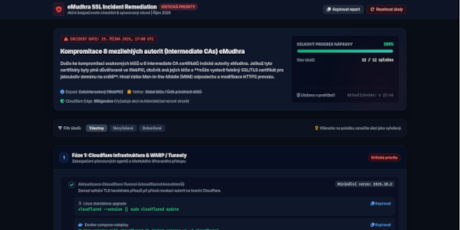
Kompromitace 8 intermediate certifikátů eMudhra. Co to znamená pro infrastrukturu?
Super User
| 28. říjen 2026
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.
celý článek