Nová phishingová kampaň je zaměřena na uživatele Gmailu

Nová phishingová kampaň je zaměřena na uživatele Gmailu

V současnosti se objevují nové případy phishingové kampaně cílící na uživatele e-mailové služby Gmail. Uživateli, který je obětí útoku, v takovém případě příjde e-mail s přílohou, která se tváří jako PDF dokument, jehož náhled je možné zobrazit přímo z Gmailu.

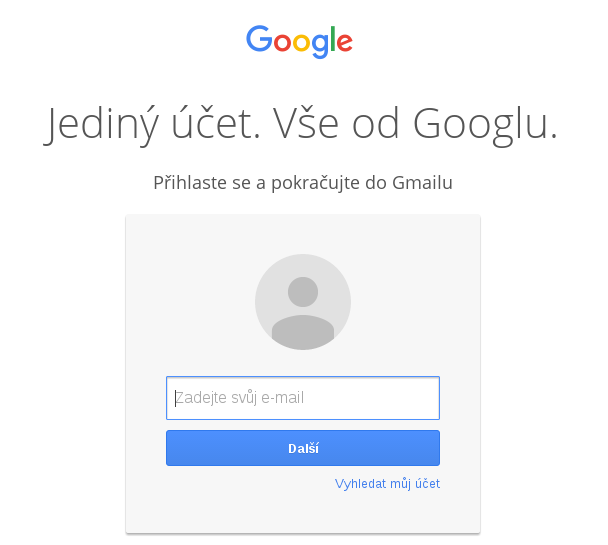
Při kliknutí na přílohu, která je ovšem ve skutečnosti pouze vložený obrázek, je uživatel přesměrován na phishingovou stránku vypadající jako přihlášení do služby Gmail. URL takové stránky začíná důvěryhodně vypadajícím řetěžcem “data:text/html,https://accounts/google.com”, za kterým je ovšem dlouhá řada tzv. bílých znaků a tím je skrytý následující škodlivý kód. Škodlivý kód přesměruje uživatele na finální phishingovou stránku.

Na útoku je zajímavé, že v případě kompromitace uživatelského účtu do něj útočnící téměř okamžitě přistupují s cílem získat kontakty oběti a také některé minulé konverzace, které pak používají k dalšímu šíření phishingu. Jako ochrana je doporučeno použivání dvoufaktorové autentizace.
Sdílet článek:
Autor:
Václav Dobiáš

Vedoucí internetového oddělení

 dobias.vaclav@eabm.cz
 +420 777 027 504

Novinky eABM

Novinky nejen ze světa IT
Super User | 28. říjen 2026

Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.

Václav Dobiáš | 25. říjen 2026

Kybernetická bezpečnost je dnes jedním z hlavních témat, která firmy řeší. Stále více organizací si uvědomuje, že musí chránit svou počítačovou síť, servery, cloudové služby i uživatelské účty. Na jednu důležitou součást firemní infrastruktury se ale stále poměrně často zapomíná – webové stránky. 

Václav Dobiáš | 18. říjen 2026

Směr, kterým se Teams ubírá: umělá inteligence, která mění týmovou spolupráci tím, že do týmu zapojuje agenty, a jednodušší, chytřejší a bezpečnější základ, na kterém to vše stojí.