Nyní (od verze 38) Firefox vypisuje do chybové konzole hlášení, pokud na takový certifikát narazí, čímž se snaží upozornit vývojáře, aby je nepoužívali. Druhý krok přijde už v prosinci s verzí 43 – to začne Firefox zobrazovat varování o nedůvěryhodném připojení, ale jenom pro nové certifikáty vystavené po lednu 2016. Pro všechny SHA-1 certifikáty se pak toto varování má zobrazit od ledna 2017, ale ve světle nedávných útoků Mozilla zvažuje toto datum posunout už na červenec 2016.

Budoucnost SHA-1 certifikátů ve Firefoxu
Mozilla na svém blogu minulý týden podrobněji rozepsala, jakým způsobem chce varovat uživatele před SHA-1 certifikáty, které už nejsou považovány za bezpečné. Původně měl Firefox zobrazovat varování o nedůvěryhodném připojení pro všechny takové certifikáty od ledna 2017, ale možná to bude i dříve.
Novinky eABM
Novinky nejen ze světa IT
Monitoring běhu aplikací
Václav Dobiáš
| 20. září 2026
Běžnou součástí našeho monitoringu je dohled nad servery, síťovými prvky a stavem všech důležitých služeb. Díky tomu dokážeme rychle zjistit například výpadek serveru, nedostupnost služby nebo problém s některou z klíčových komponent infrastruktury.
celý článek

Novinky v Microsoft Teams [léto 2026]
Václav Dobiáš
| 13. září 2026
Během léta Microsoft rozšířil Microsoft Teams o řadu nových funkcí a vylepšení. Tentokrát se zaměřil především na týmovou spolupráci a výrazně posílil také možnosti plánování směn a evidence docházky v aplikaci Shifts.
celý článek
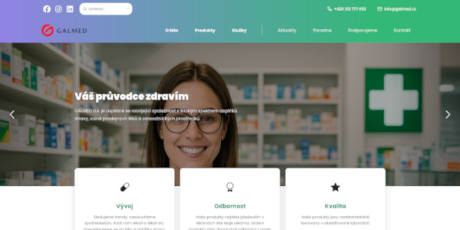
Nová digitální tvář pro Galmed a.s.
Lukáš Honus
| 6. září 2026
Ve světě farmacie a doplňků stravy je důvěra zákazníků klíčová. Společnost Galmed roste a s ní i potřeba prezentovat své portfolio i vize modernějším a přehlednějším způsobem. Naším úkolem bylo vzít stávající web a přetvořit ho v moderní webovou prezentaci, která představí společnost, její produkty a srozumitelně poskytne informace partnerům i zákazníkům.
celý článek