Jak píše Google, chyba s kódovým označením CVE-2012-0160 postihuje pouze verzi 4.1.1. O kolik zařízení se jedná Google neuvádí a ani internet moc nepomohl. Poslední statistiky mluví pouze o verzi 4.1.x, a takových zařízení je více než třetina (přesně 34,4%). Pokud vezmeme v úvahu, že celkový počet zařízení s Androidem je okolo miliardy, vychází nám velmi zajímavé číslo. Google samozřejmě už poslal výrobcům opravný balíček, kdy ale dojde k jeho uvolnění je jen v rukou konkrétního výrobce či distributora.
Android HeartBleed
Bezpečnostní chyba HeartBleed, které se věnovala i "mainstreamová" média po celém světě, se netýká pouze OpenSSL na počítačích, ale jak přiznal Google ve svém blogu, také oblíbeného operačního systému Android.
Novinky eABM
Novinky nejen ze světa IT
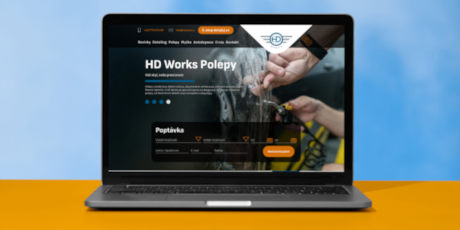
HDWORKS má nový web. Moderní prezentace služeb pro motoristy
František Fajna
| 8. listopad 2026
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
celý článek
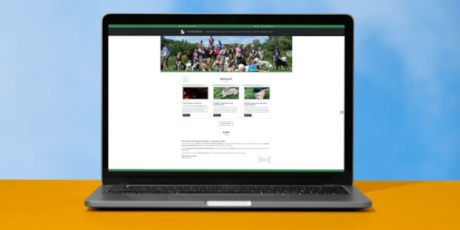
Nové webové stránky pro psí hotel Hrbolná
Lukáš Honus
| 1. listopad 2026
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
celý článek
Kompromitace 8 intermediate certifikátů eMudhra. Co to znamená pro infrastrukturu?
Super User
| 28. říjen 2026
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.
celý článek