Nalezené chyby:
- umožnění registrace uživatele i při zablokované registraci
- umožnění eskalace práv uživatele
Jelikož se jedná o závažné zranitelnosti, provádíme u všech webu bezpečnostní upgrade a kontrolu.

V redakčním systému Joomla byly objeveny dvě závažné chyby, které již byly opraveny v aktuální verzi 3.6.4.
Nalezené chyby:
Jelikož se jedná o závažné zranitelnosti, provádíme u všech webu bezpečnostní upgrade a kontrolu.
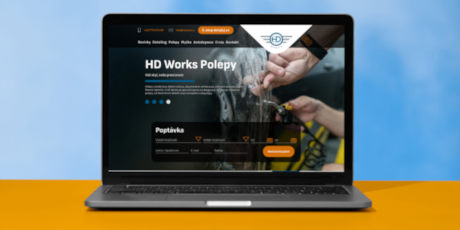
Pro společnost HDWORKS jsme vytvořili nové webové stránky, které přehledně představují širokou nabídku služeb pro motoristy. Od profesionálního detailingu, automyčky a komplexní péče o vozidla přes polepy automobilů až po autopůjčovnu a autodopravu.
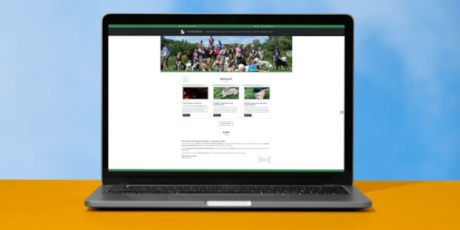
Pro psí hotel Hrbolná jsme vytvořili nové moderní a přehledné webové stránky.
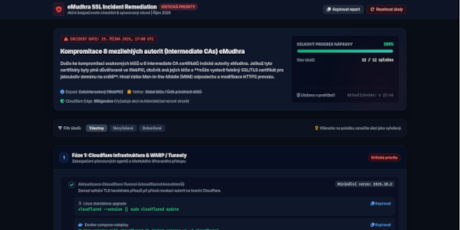
Dne 17. října 2026 obletěla technologický svět zpráva o závažném incidentu v oblasti veřejné infrastruktury důvěry (WebPKI): privátní klíče spojené s osmi intermediate CA společnosti eMudhra byly kompromitovány.